
- Источник:
Сергей Волокитин / пресс-служба Музея криптографии
Чтобы в путешествии не сталкиваться с неприятными сюрпризами, лучше подготовиться заранее. Егор Ефремов, научный куратор выставки «Ключ к доверию. Безопасность в эпоху высоких технологий», подготовленной при экспертной поддержке компании «Бастион», рассказывает, как обезопасить себя и свои гаджеты в поездках.
Перед путешествием
Подготовьте свой телефон и другие устройства
Установите на телефон разблокирование по длинному пин-коду или паролю, удалите с него лишние персональные данные, сделайте бэкап на носитель, который останется дома. Удалите приложения, которыми не планируете пользоваться и которые легко восстановить по возвращении (так у вас останется побольше места на фотографии из путешествия!)
Всегда есть риск, что в путешествии с вашими устройствами что-то произойдет. Можно даже купить себе отдельный «телефон для путешествий», который не так жалко потерять и на котором нет чувствительных данных.
Сохраните сканы личных документов в надежном облачном сервисе
Сделать это надо в зашифрованном и защищенном паролем виде, при этом важно, чтобы доступ у вас сохранился, даже если под рукой не будет вашего телефона. Это поможет подтвердить личность, если вы, например, потеряете где-то рюкзак с документами и телефоном. Но лучше ничего не теряйте:)
Бронирование отеля
Проверьте, что отель, который вы нашли на платформе бронирования, действительно существует — побродите вокруг в онлайн-панорамах, проверьте его сайт и отзывы на разных платформах. Иногда мошенники создают несуществующие заведения, хотя букинг-платформы и борются с этим. При бронировании пользуйтесь надежными сервисами, не переходите в мессенджеры, не посылайте копии своих документов и данных через обычные мессенджеры.
В путешествии
- Источник:
Антон Галецкий / пресс-служба Музея криптографии
Следите за Wi-Fi
Бесплатные вайфай-сети — иногда единственный шанс подключиться к сети, если вы забыли подключить роуминг и не оформили местную симку. Но дома мы знаем, как выглядят настоящие методы подтверждения личности при входе в вайфай, а за границей легче попасться на удочку поддельной вайфай-точки. Как работает мошенничество? Злоумышленник создает поддельную вайфай-сеть, которая может имитировать реальную сеть, но перебивать ее по мощности.
Отключите автоматическое подключение к знакомым WiFi-сетям. Злоумышленник может имитировать уже известную вам настоящую сеть, чтобы перехватить подключение.
При подключении к любому WiFi соблюдайте осторожность. Не используйте незащищенный канал для передачи чувствительных данных.
Не вводите излишние личные данные для подтверждения личности
В некоторых случаях предоставлять личные данные необходимо: на границе, при регистрации в отеле, и так далее. Но если WiFI в аэропорту, например, просит вас сфотографироваться с паспортом, уточните у сотрудников аэропорта, действительно ли это необходимо. Не используйте для «авторизации в сети» данные своих аккаунтов соцсетей и других сервисов.
- Источник:
Антон Галецкий / пресс-служба Музея криптографии
Не попадетесь в «Темные отели»
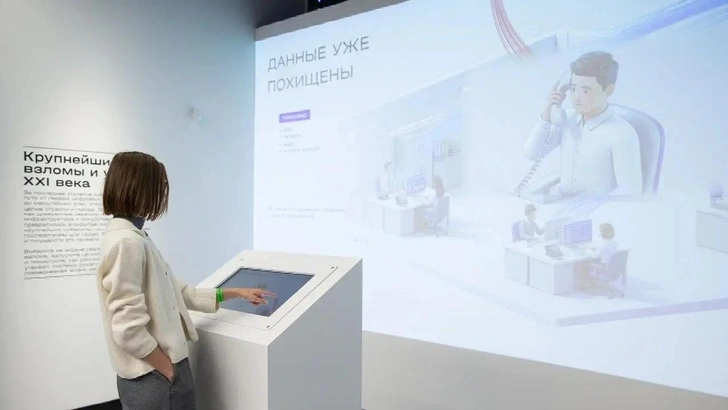
В 2010-х годах российские исследователи описали использование целой сложной шпионской инфраструктуры в люксовых отелях Азии и США. Оказалось, что хакерская группировка с условным названием DarkHotel, или Tapaoux, заражала инфраструктуру отелей для того, чтобы использовать ее для целевого шпионажа за высокопоставленными гостями и бизнесменами.
С тех пор большинство интернет-сервисов используют сквозное шифрование, поэтому перехват такого рода уже не настолько опасен.
- Источник:
Антон Галецкий / пресс-служба Музея криптографии
Будьте бдительны у банкомата
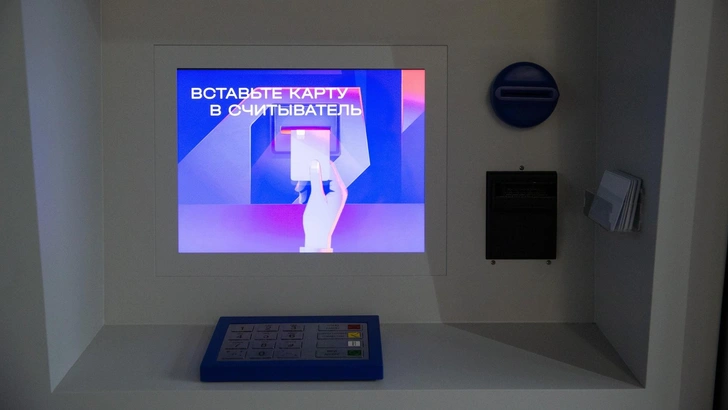
Если в путешествии за границей вы заведете себе банковскую карту, вспомните про угрозу, которая в России фактически вымерла. Это скиммеры и шиммеры — нелегальные накладки на банкоматы и платежные терминалы, которые снимают данные с вашей карты, передают ее терминалу для совершения действия, а сами незаметно собирают их и отправляют злоумышленнику. Благодаря использованию новых стандартов безопасности бесконтактная оплата в этом плане гораздо безопаснее. Но на всякий случай не храните на привязанном к карте счету все деньги, отложенные у вас на поездку. Подключите уведомления о транзакциях. Следите за тем, нет ли на банкомате или терминале подозрительной накладки, например не совпадающей с материалом основного устройства.
Защититесь от «злых зарядок»
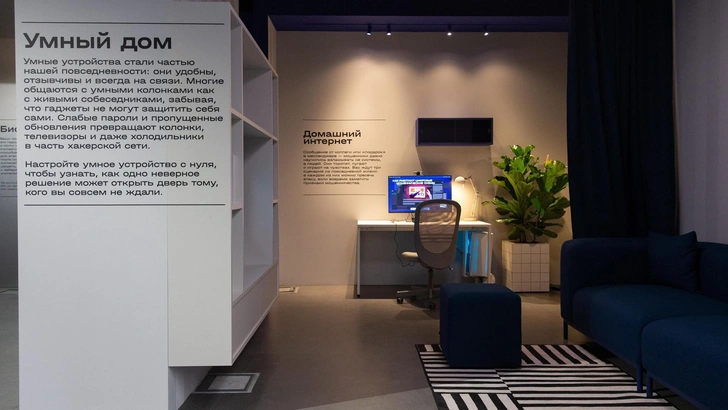
Этот риск скорее относится к разряду мифов: в «дикой природе» исследователи с ним почти никогда не встречались, но он регулярно попадает в рекомендации некоторых мировых спецслужб. Идея взлома заключается в том, что внутри зарядной станции злоумышленник может скрыть небольшой компьютер, который при подключении телефона установит на него вредоносное ПО или украдет данные. Для защиты от такого (главным образом гипотетического) метода можно приобрести специальные кабели, которые пропускают только питание, а не данные, или просто возить с собой свою зарядку. Но на практике большая часть уязвимостей такого типа давно закрыта.
Помните про «атаку злой горничной»
В 2000-е годы специалисты в области кибербезопасности описали несколько случаев заражения вредоносным ПО устройств, которые они оставили без присмотра в отелях. Чаще всего атаки такого рода носят целевой характер, а защититься от них поможет использование полнодискового шифрования на устройстве и надежный пароль. А еще лучше оставлять дома свои рабочие устройства, особенно если вы едете в отпуск!
Не попадетесь на квишинг
Квишинг — это фишинг с помощью QR-кодов. QR-код на улице может быть незаметно заклеен стикером и вести на поддельную страницу, выманивающую данные или деньги.
- Источник:
Антон Галецкий / пресс-служба Музея криптографии
Цифровая гигиена — наше все!
Если вы не тревел-блогер и не вложились перед путешествием в систему безопасности своего дома, не публикуйте в реальном времени отчет о своем путешествии. Известны случаи, когда грабители отслеживали, когда жертва отправлялась в длительную поездку, чтобы забраться к ней в дом. А чтобы защититься от местных преступников, как бы вам ни хотелось похвастаться тем, где вы сейчас, лучше отключите привязку к геометке при публикации фото в соцсети или отложите эту публикацию, пока вы оттуда не уедете.
Также не выкладывайте фотографии со своими паспортами, визами, билетами — любыми документами, на которых видны ваши личные данные.
Автор чек-листа Егор Ефремов в гостях у коллег из индонезийского Музея криптографии
- Источник:
пресс-служба Музея криптографии
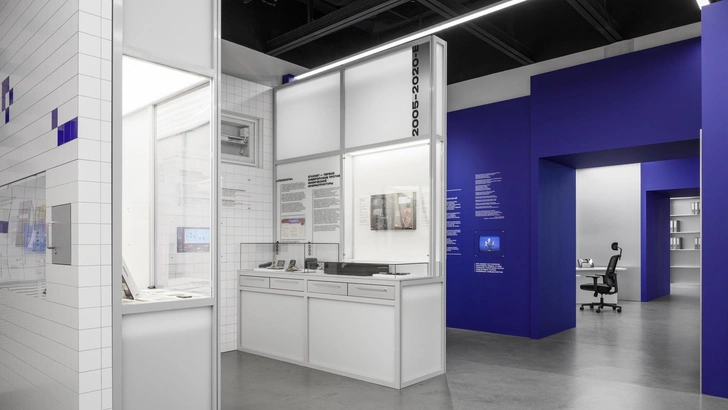
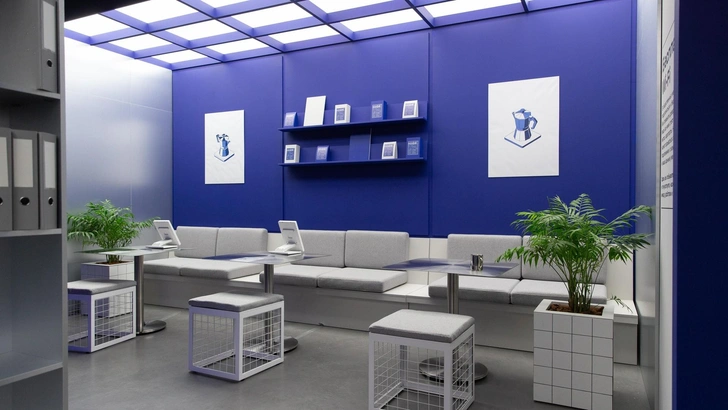
Узнать об истории и современных примерах квишинга, скимминга и других угроз не только в путешествии, но и дома можно на выставке «Ключ к доверию», которая сейчас идет в Музее криптографии.